Cybersécurité armoire de rue
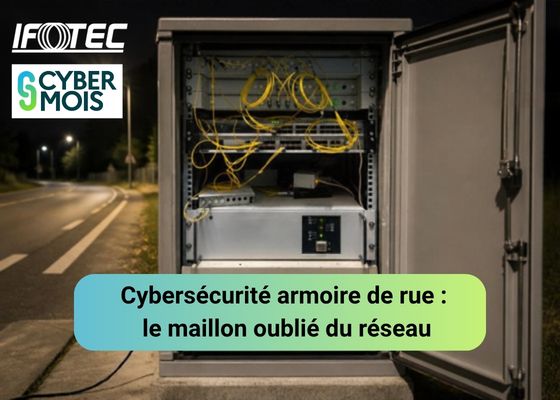
Cybersécurité armoire de rue : le maillon oublié du réseau
Pare-feu, antivirus, mots de passe robustes, salle serveur sous badge. Quand on parle de cybersécurité, on pense d’abord au cœur du système d’information. Pourtant, un réseau ne s’arrête pas aux portes du datacenter. Il s’étend jusqu’au bord des routes, au pied des caméras, dans les tunnels. Et c’est souvent là, dans une simple armoire de rue, que se trouve le maillon le plus faible. La cybersécurité armoire de rue reste un sujet trop peu traité, alors qu’elle conditionne la sécurité de tout le réseau. À l’occasion du Cybermois, nous vous proposons de nous intéresser à ce maillon oublié.
Un soir, au bord de la route, une armoire de rue
23 h, sur le bord d’une route départementale. Un homme s’arrête devant une armoire technique grise, comme il en existe des milliers en France. La serrure est d’un modèle standard, la clé s’achète facilement sur internet. En quelques secondes, il ouvre la port.
À l’intérieur, un switch, quelques jarretières optiques, une alimentation. Deux ports Ethernet sont libres. Il y branche son ordinateur portable, referme la porte en laissant passer le câble, et s’éloigne de quelques mètres.
Sans aucune protection en place, il accède désormais au réseau de vidéoprotection de la ville. Personne ne l’a vu. Aucune alarme ne s’est déclenchée.
Ce scénario n’a rien de fictionnel : il illustre une réalité que l’on oublie trop souvent. La sécurité d’un réseau est celle de son maillon le plus faible, et ce maillon se trouve rarement là où on l’attend.
Pourquoi la cybersécurité armoire de rue est un enjeu négligé
Les réseaux de terrain se sont considérablement développés ces dernières années. Vidéoprotection urbaine, gestion du trafic, panneaux à messages variables, éclairage public : tous ces services en dépendent, tout comme la supervision des tunnels, des réseaux d’eau ou d’énergie. Tous reposent sur des équipements réseau installés au plus près du terrain, dans des armoires techniques. Négliger la cybersécurité de ces armoires de rue revient à laisser une porte ouverte sur l’ensemble du système.
Ces armoires présentent plusieurs caractéristiques qui en font une cible de choix :
- Elles sont accessibles : situées sur la voie publique, en bord de route ou en haut d’un mât, elles sont à la portée de n’importe qui.
- Elles sont nombreuses : un réseau peut en compter plusieurs centaines, réparties sur des dizaines de kilomètres. Chacune est une porte d’entrée potentielle.
- Elles sont isolées : aucune présence humaine, rarement une caméra qui les surveille, et des interventions espacées de plusieurs mois.
- Elles se relient au cœur du réseau : le switch de l’armoire n’est pas un équipement isolé. Il se connecte, directement ou indirectement, au poste central d’exploitation.
C’est là tout le paradoxe : on investit dans la sécurité du poste central, alors que l’attaquant peut tout simplement entrer par la périphérie. Pourquoi forcer la porte blindée quand la fenêtre du jardin est ouverte ?
Ce sujet prend d’autant plus d’importance avec la directive européenne NIS2. Elle élargit fortement le nombre d’organisations soumises à des obligations de cybersécurité : gestionnaires de routes, collectivités, exploitants de réseaux d’eau ou d’énergie. Pour ces acteurs, le réseau de terrain fait pleinement partie du périmètre à sécuriser.
Ce que peut faire un intrus devant l’armoire de rue
Une fois la porte ouverte, les possibilités ne manquent pas. Voici les principales :
| Action de l’intrus | Conséquence possible |
| Se brancher sur un port Ethernet libre | Accès au réseau : caméras, serveurs, postes d’exploitation |
| Débrancher une caméra et brancher son PC à la place | Usurpation de l’équipement, avec les mêmes droits sur le réseau |
| Se connecter à l’interface d’administration du switch | Modification de la configuration, désactivation des protections |
| Remettre le switch en configuration usine | Suppression de toutes les protections configurées |
| Se brancher sur le port console | Prise en main de l’équipement au plus bas niveau |
| Provoquer une boucle ou une tempête de trames | Saturation du réseau, interruption des services |
| Débrancher ou emporter l’équipement | Perte de service sur toute une portion du réseau |
Ces actions montrent à quel point une intrusion peut compromettre la cybersécurité armoire de rue en quelques minutes seulement. On le voit, l’enjeu ne se limite pas à la confidentialité des données. Un intrus peut aussi porter atteinte à la disponibilité du service, et dans le cas d’une gestion de trafic ou d’un tunnel, les conséquences peuvent toucher directement la sécurité des usagers.
Il convient également de garder à l’esprit que l’intrus n’est pas forcément un pirate chevronné. En effet, il peut s’agir d’un curieux, d’un vandale, ou même d’un intervenant légitime qui branche un équipement non autorisé « juste pour tester ». Une erreur de manipulation peut avoir des effets aussi graves qu’une attaque.
Première ligne de défense : l’armoire elle-même
Avant même de parler de configuration réseau, la première protection est physique. Elle a pour but de retarder l’intrus et de rendre visible son intervention.
- Des serrures de qualité : éviter les clés standard communes à tout un parc et que l’on trouve facilement dans le commerce. Des serrures à combinaisons uniques ou des cylindres à clés protégées compliquent nettement la tâche.
- Un contact d’ouverture de porte se relie au système de supervision. Il permet de savoir immédiatement qu’une armoire s’est ouverte, et de vérifier si une intervention figurait bien au planning.
- La gestion des clés et des intervenants : savoir qui détient les clés, qui intervient et quand. Un registre d’intervention permet de faire le lien entre une ouverture de porte et une opération de maintenance.
- Une armoire propre : retirer les câbles inutilisés et les jarretières en attente. Un câble qui pend, c’est une invitation à se brancher.
Comme nous l’expliquions dans notre article sur les principes fondamentaux de la cybersécurité, la sécurité repose sur une approche multi-couches. Ainsi, chaque niveau de protection décourage une partie des attaquants et ralentit les autres. Ces mesures posent le socle de la cybersécurité armoire de rue : si l’intrus parvient malgré tout à ouvrir la porte, c’est à l’équipement réseau de prendre le relais.
Deuxième ligne de défense : l’équipement réseau
Un switch correctement configuré peut rendre l’intrusion physique beaucoup moins intéressante. L’objectif est simple : qu’un PC branché dans l’armoire n’ait accès à rien. Cette seconde ligne renforce la cybersécurité armoire de rue déjà protégée physiquement : même si la porte s’ouvre, l’équipement ne doit rien laisser passer.
Fermer les portes inutiles
Un port Ethernet libre et actif est une prise réseau en libre-service. Il faut désactiver les ports non utilisés, ou à défaut les placer dans un VLAN isolé qui ne mène nulle part. De la même manière, il convient de couper les services d’administration non utilisés, et de remplacer les protocoles non chiffrés (Telnet, HTTP) par leurs équivalents sécurisés (SSH, HTTPS).
Cloisonner le réseau
C’est le rôle des VLAN : séparer les caméras, les équipements de gestion de trafic et l’administration dans des réseaux virtuels distincts. Ainsi, un intrus qui se branche à la place d’une caméra n’accède qu’au réseau des caméras, et non à l’ensemble du système.
Attention toutefois à la configuration. Les ports d’accès doivent être en mode ACCESS, et il faut taguer le VLAN natif des liens TRUNK. Sans cela, l’intrus peut tenter de sauter d’un VLAN à l’autre, comme nous l’avons détaillé dans notre article sur le VLAN hopping.
Protéger l’accès à l’administration
L’interface d’administration du switch est la clé de voûte : celui qui la contrôle peut désactiver toutes les autres protections.
- Changer les identifiants par défaut dès la mise en service. C’est la règle la plus simple, et pourtant la plus souvent oubliée.
- Centraliser l’authentification avec un serveur RADIUS ou TACACS+. Chaque intervenant dispose alors de son propre compte. Les accès peuvent être révoqués à tout moment, et chaque connexion reste tracée.
- Restreindre l’accès à l’administration aux seules adresses du poste central. Les listes de contrôle d’accès (ACL) et un VLAN dédié permettent d’y parvenir.
Préserver la disponibilité
Une boucle réseau, volontaire ou non, peut paralyser tout un segment en quelques secondes. Le protocole RSTP permet de gérer les liens redondants et de limiter l’impact d’une boucle. La limitation de bande passante par port évite qu’un seul port ne sature l’ensemble du réseau. La QoS garantit, elle, que les flux prioritaires continuent de passer.
Troisième ligne de défense : savoir que quelqu’un est venu
Dans notre scénario de départ, le plus inquiétant n’est pas que l’intrus ait pu ouvrir l’armoire. C’est que personne ne s’en soit aperçu. Ainsi, une intrusion détectée en quelques minutes n’a pas du tout les mêmes conséquences qu’une intrusion découverte des mois plus tard.
En effet, le switch est un témoin privilégié de ce qui se passe dans l’armoire :
- La journalisation : chaque connexion à l’administration, chaque modification de configuration, chaque changement d’état d’un port est enregistré. Un port qui s’active à 23 h dans une armoire où aucune intervention n’est prévue doit attirer l’attention.
- La remontée vers la supervision : des journaux qui restent dans l’équipement ne servent à rien si personne ne les consulte. Ils doivent être exportés vers un serveur central, de préférence de manière sécurisée (SNMPv3, par exemple), pour être analysés et corrélés.
- Le croisement des informations : une ouverture de porte, un lien qui tombe sur une caméra puis un nouveau lien qui monte sur le même port… Pris séparément, chaque événement peut sembler anodin. Mis bout à bout, ils racontent une histoire.
La détection complète ainsi la cybersécurité armoire de rue, en révélant les intrusions silencieuses que la protection physique et la configuration réseau n’ont pas suffi à empêcher. Enfin, il est important de vérifier régulièrement l’intégrité des équipements. Leur configuration et leur firmware sont-ils toujours ceux que l’on a déployés ? Or, un équipement modifié à l’insu de l’exploitant reste une menace silencieuse.
Les solutions IFOTEC pour la cybersécurité de ses équipements
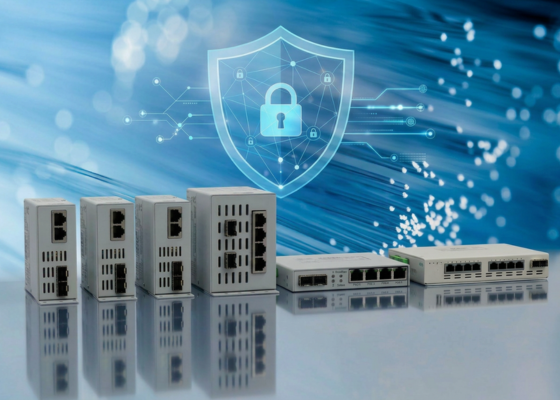
Concrètement, IFOTEC conçoit et fabrique en France des équipements de transmission et des commutateurs Ethernet. De plus, ils sont pensés pour les environnements de terrain : armoires de rue, tunnels, sites industriels. La cybersécurité de vos armoires de rue est intégrée dès la conception de nos produits.
Les commutateurs manageables de la gamme INet s’appuient sur IFoS, la librairie logicielle développée par IFOTEC.
Elle apporte les fonctions présentées dans cet article :
| Besoin | Fonctions IFOTEC |
| Cloisonner le réseau | VLAN IEEE 802.1Q, QinQ, ACL |
| Sécuriser l’administration | HTTPS et SSH avec certificats et clés personnalisables, authentification RADIUS / TACACS+ |
| Préserver la disponibilité | RSTP, QoS, limitation de bande passante |
| Détecter et tracer | Journalisation, export sécurisé des journaux via SNMPv3 |
| Garantir l’intégrité | Firmware authentifié, vérification d’intégrité |
Par ailleurs, ces fonctions s’inscrivent dans la démarche d’IFOTEC face au règlement européen sur la cyber résilience. Nous la présentions dans notre article sur le Cyber Resilience Act.
En résumé comment appliquer la cybersécurité de l’armoire de rue
En effet, la cybersécurité armoire de rue ne se joue pas uniquement au poste central. Elle se joue aussi dans chaque armoire, au bord de chaque route. Pour sécuriser ce maillon oublié, trois lignes de défense se complètent :
- Retarder l’intrus, avec une armoire physiquement protégée.
- Rendre l’intrusion inutile, avec un équipement réseau correctement configuré : ports inutilisés désactivés, VLAN, accès d’administration protégé.
- Détecter l’intrusion, avec une journalisation remontée vers la supervision.
Cependant, aucune de ces mesures n’est suffisante seule. C’est leur combinaison qui fait la différence.
Vous souhaitez évaluer la cybersécurité de votre armoire de rue ? Nos équipes sont à votre disposition pour vous accompagner dans le choix et la configuration de vos équipements.
Par Cédric Marmonier, ingénieur R&D IFOTEC I 1er octobre 2026 I Cybermois