Cybersécurité
Cybersécurité des équipements réseau
Mots de passe robustes, mises à jour régulières, sauvegardes fréquentes : ces réflexes protègent un ordinateur. Ils s’appliquent aussi aux équipements réseau installés sur le terrain. La cybersécurité des équipements réseau ne s’arrête pas au poste de travail. Un commutateur posé dans une armoire en bord de route, ou dans un tunnel, reste une porte d’entrée vers tout le réseau. À l’occasion du Cybermois, nous vous proposons six gestes simples pour le protéger. nous vous proposons six gestes simples pour le protéger.
Cybersécurité des équipements réseau : le commutateur, un point d’accès à protéger
Prenons l’exemple d’un ordinateur de bureau. Pour la protection des données, il bénéficie en général d’un antivirus, de mises à jour automatiques et d’un mot de passe personnel. Par contre, un commutateur Ethernet installé sur le terrain ne bénéficie pas forcément de la même attention. Il arrive qu’il garde sa configuration et ses paramètres usine. Pourtant, sa fonction est critique car il relie des équipements sensibles au reste du réseau.
Une fois compromis, le commutateur Ethernet donne accès à tout ce qui passe par lui, par exemple aux caméras, aux capteurs ou aux postes d’exploitation. C’est pourquoi les équipements de transmission réseau méritent la même attention que celle d’un ordinateur.
Pourquoi la cybersécurité des équipements réseau est négligée
Plusieurs raisons peuvent l’expliquer. Premièrement, les équipements réseau de terrain sont nombreux et parfois répartis sur plusieurs sites éloignés (bords d’autoroute, tunnels). Ils sont donc moins visibles dans les politiques de cybersécurité que les équipements informatiques. Deuxièmement, ils restent en service pendant de longues années, souvent sans que personne n’y retouche après l’installation. Enfin, une mise à jour fait craindre une interruption de service sur une installation qui fonctionne.
Négliger la sécurité des équipements réseau revient à laisser une porte grande ouverte. L’attaquant n’a alors plus besoin de forcer la protection du poste central car il lui suffit de trouver le maillon le plus faible.
Les 6 réflexes pour sécuriser vos équipements réseau
Pour se protéger des intrusions et vols de données, six gestes simples permettent de réduire fortement la surface d’attaque. Concrètement, ils couvrent l’ensemble du cycle de vie de l’équipement, de sa mise en service à son exploitation quotidienne, jusqu’au suivi de son état.
1. Changer tout ce qui sort d’usine
Un commutateur Ethernet neuf possède des identifiants par défaut, des mots de passe génériques et des communautés SNMP standard. C’est pourquoi, dès la mise en service, il faut modifier sa configuration initiale, avant de le raccorder au réseau d’exploitation.
Cette règle s’applique aussi aux secrets RADIUS et TACACS+, ainsi qu’aux certificats et clés cryptographiques fournis par défaut et utilisés pour HTTPS/SSH. En effet, un paramètre usine non modifié reste commun avec tous les équipements du même modèle.
2. Fermer ce qui ne sert pas
Un équipement peut proposer plusieurs services ou protocoles de communication. Si un service actif n’est jamais utilisé, il reste pourtant accessible. En effet, il peut présenter une vulnérabilité ou permettre une tentative d’accès. Ce qu’il faut donc retenir, c’est que chaque service actif représente une porte potentielle.
Par conséquent, il convient de désactiver les protocoles non utilisés et de privilégier des équivalents chiffrés.
Par exemple, HTTPS et SSH remplacent avantageusement HTTP et Telnet.
De la même manière, le protocole SNMPv3 ajoute une authentification et un chiffrement que les versions précédentes n’offrent pas. Ainsi, seuls les services réellement nécessaires restent accessibles.
3. Contrôler qui se connecte
L’administration d’un équipement réseau doit rester réservée aux personnes autorisées. Ainsi, une authentification centralisée, via les protocoles RADIUS ou TACACS+, permet d’attribuer un compte individuel à chaque administrateur.
De plus, le standard IEEE 802.1X contrôle les équipements qui se branchent directement sur les ports. Un PC inconnu connecté à un port protégé ne peut alors accéder à rien.
4. Mettre à jour le firmware
Un firmware obsolète peut contenir des failles déjà corrigées par le fabricant. C’est pourquoi il faut appliquer les mises à jour dès leur disponibilité, après les avoir testées.
Il est également essentiel de n’accepter que des firmwares authentifiés par le fabricant. Sans cette vérification, un équipement peut installer un firmware modifié à l’insu de l’exploitant.
5. Sauvegarder la configuration
La configuration d’un commutateur représente souvent des heures de paramétrage : VLAN, droits La configuration d’un commutateur représente souvent des heures de paramétrage : VLAN, droits d’accès, paramètres de sécurité. Après une panne, un remplacement de matériel ou un incident de sécurité, une sauvegarde à jour permet de remettre l’équipement en service rapidement et à l’identique.
Il faut donc enregistrer la configuration après chaque modification et la conserver hors de l’équipement, dans un emplacement protégé. En effet, elle contient des informations sensibles sur l’organisation du réseau.
6. Garder une trace
Un journal d’événements actif permet d’enregistrer les connexions, les modifications de configuration et les changements d’état des ports. Pour que ces informations soient réellement exploitables, les événements doivent être horodatés correctement grâce à une horloge synchronisée, par exemple via SNTP.
L’envoi des journaux vers un serveur Syslog central permet ensuite de regrouper ces informations et d’en faciliter la consultation. Une anomalie peut ainsi être repérée rapidement, plutôt que plusieurs mois après les faits.
Les solutions IFOTEC pour la cybersécurité des équipements réseau
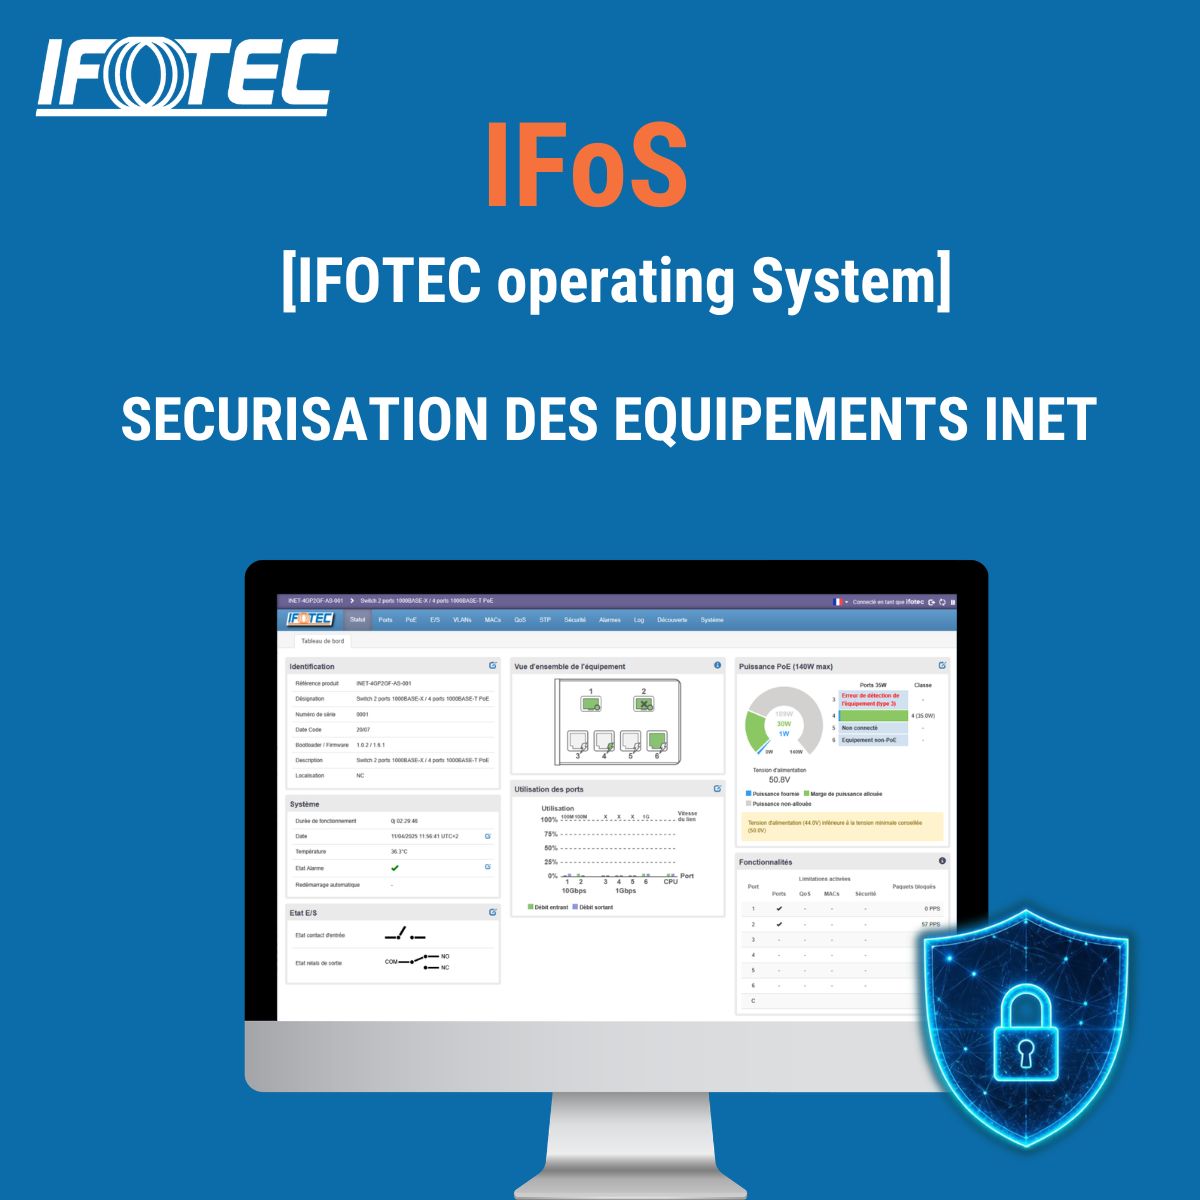
Chez IFOTEC, ces mécanismes sont intégrés à IFoS, le socle logiciel commun à notre gamme de produits sécurisés, INet. Il couvre l’ensemble des six réflexes présentés dans cet article, du changement des paramètres usine jusqu’à la journalisation. Certaines fonctions, comme IEEE 802.1X, dépendent du modèle. Par ailleurs, IFoS intègre un mécanisme de vérification de la signature des firmwares, qui garantit que seuls les firmwares générés par IFOTEC peuvent être chargés.
Par ailleurs, la prochaine version d’IFoS ira plus loin avec une page de synthèse de sécurité. L’exploitant y verra d’un coup d’œil les services actifs sur l’équipement. Il distinguera aussi les protocoles chiffrés des protocoles non sécurisés, et repérera les paramètres restés en configuration usine.
Cette approche s’inscrit dans la démarche d’IFOTEC face au règlement européen sur la cyberrésilience (Cyber Resilience Act). Elle complète également notre article qui aborde la protection physique et réseau de l’environnement dans lequel ces équipements sont installés.
Ce qu’il faut retenir pour la sécurité des équipements réseau de terrain
En définitive, la cybersécurité des équipements réseau repose sur quelques mesures simples, applicables à tout commutateur installé sur le terrain :
-
- Modifier les paramètres par défaut dès la mise en service.
-
- Désactiver les services inutiles et privilégier les communications chiffrées.
-
- Contrôler les accès, aussi bien aux équipements qu’aux interfaces d’administration.
-
- Maintenir le firmware à jour et vérifier son authenticité avant son installation.
-
- Sauvegarder régulièrement les configurations pour pouvoir les restaurer en cas de besoin.
-
- Journaliser les événements pour conserver une trace des actions et des anomalies.
Aucune de ces mesures ne suffit à elle seule. C’est leur combinaison, appliquée dans la durée, qui permet de réduire la surface d’attaque et de faire de l’équipement réseau un maillon fiable et sécurisé de l’infrastructure.