Cybersécurité

Cybersécurité des équipements réseau

Mots de passe robustes, mises à jour régulières, sauvegardes fréquentes : ces réflexes protègent un ordinateur. Ils s’appliquent aussi aux équipements réseau installés sur le terrain. La cybersécurité des équipements réseau ne s’arrête pas au poste de travail. Un commutateur posé dans une armoire en bord de route, ou dans un tunnel, reste une porte d’entrée vers tout le réseau. À l’occasion du Cybermois, nous vous proposons six gestes simples pour le protéger. nous vous proposons six gestes simples pour le protéger.

Cybersécurité des équipements réseau : le commutateur, un point d’accès à protéger

Prenons l’exemple d’un ordinateur de bureau. Pour la protection des données, il bénéficie en général d’un antivirus, de mises à jour automatiques et d’un mot de passe personnel. Par contre, un commutateur Ethernet installé sur le terrain ne bénéficie pas forcément de la même attention. Il arrive qu’il garde sa configuration et ses paramètres usine. Pourtant, sa fonction est critique car il relie des équipements sensibles au reste du réseau.

Une fois compromis, le commutateur Ethernet donne accès à tout ce qui passe par lui, par exemple aux caméras, aux capteurs ou aux postes d’exploitation. C’est pourquoi les équipements de transmission réseau méritent la même attention que celle d’un ordinateur.

Pourquoi la cybersécurité des équipements réseau est négligée

Plusieurs raisons peuvent l’expliquer. Premièrement, les équipements réseau de terrain sont nombreux et parfois répartis sur plusieurs sites éloignés (bords d’autoroute, tunnels). Ils sont donc moins visibles dans les politiques de cybersécurité que les équipements informatiques. Deuxièmement, ils restent en service pendant de longues années, souvent sans que personne n’y retouche après l’installation. Enfin, une mise à jour fait craindre une interruption de service sur une installation qui fonctionne.

Négliger la sécurité des équipements réseau revient à laisser une porte grande ouverte. L’attaquant n’a alors plus besoin de forcer la protection du poste central car il lui suffit de trouver le maillon le plus faible.

Les 6 réflexes pour sécuriser vos équipements réseau

Pour se protéger des intrusions et vols de données, six gestes simples permettent de réduire fortement la surface d’attaque. Concrètement, ils couvrent l’ensemble du cycle de vie de l’équipement, de sa mise en service à son exploitation quotidienne, jusqu’au suivi de son état.

1. Changer tout ce qui sort d’usine

Un commutateur Ethernet neuf possède des identifiants par défaut, des mots de passe génériques et des communautés SNMP standard. C’est pourquoi, dès la mise en service, il faut modifier sa configuration initiale, avant de le raccorder au réseau d’exploitation.

Cette règle s’applique aussi aux secrets RADIUS et TACACS+, ainsi qu’aux certificats et clés cryptographiques fournis par défaut et utilisés pour HTTPS/SSH. En effet, un paramètre usine non modifié reste commun avec tous les équipements du même modèle.

2. Fermer ce qui ne sert pas

Un équipement peut proposer plusieurs services ou protocoles de communication. Si un service actif n’est jamais utilisé, il reste pourtant accessible. En effet, il peut présenter une vulnérabilité ou permettre une tentative d’accès. Ce qu’il faut donc retenir, c’est que chaque service actif représente une porte potentielle.

Par conséquent, il convient de désactiver les protocoles non utilisés et de privilégier des équivalents chiffrés.

Par exemple, HTTPS et SSH remplacent avantageusement HTTP et Telnet.

De la même manière, le protocole SNMPv3 ajoute une authentification et un chiffrement que les versions précédentes n’offrent pas. Ainsi, seuls les services réellement nécessaires restent accessibles.

3. Contrôler qui se connecte

L’administration d’un équipement réseau doit rester réservée aux personnes autorisées. Ainsi, une authentification centralisée, via les protocoles RADIUS ou TACACS+, permet d’attribuer un compte individuel à chaque administrateur.

De plus, le standard IEEE 802.1X contrôle les équipements qui se branchent directement sur les ports. Un PC inconnu connecté à un port protégé ne peut alors accéder à rien.

4. Mettre à jour le firmware

Un firmware obsolète peut contenir des failles déjà corrigées par le fabricant. C’est pourquoi il faut appliquer les mises à jour dès leur disponibilité, après les avoir testées.

Il est également essentiel de n’accepter que des firmwares authentifiés par le fabricant. Sans cette vérification, un équipement peut installer un firmware modifié à l’insu de l’exploitant.

5. Sauvegarder la configuration

La configuration d’un commutateur représente souvent des heures de paramétrage : VLAN, droits La configuration d’un commutateur représente souvent des heures de paramétrage : VLAN, droits d’accès, paramètres de sécurité. Après une panne, un remplacement de matériel ou un incident de sécurité, une sauvegarde à jour permet de remettre l’équipement en service rapidement et à l’identique.

Il faut donc enregistrer la configuration après chaque modification et la conserver hors de l’équipement, dans un emplacement protégé. En effet, elle contient des informations sensibles sur l’organisation du réseau.

6. Garder une trace

Un journal d’événements actif permet d’enregistrer les connexions, les modifications de configuration et les changements d’état des ports. Pour que ces informations soient réellement exploitables, les événements doivent être horodatés correctement grâce à une horloge synchronisée, par exemple via SNTP.

L’envoi des journaux vers un serveur Syslog central permet ensuite de regrouper ces informations et d’en faciliter la consultation. Une anomalie peut ainsi être repérée rapidement, plutôt que plusieurs mois après les faits.

Les solutions IFOTEC pour la cybersécurité des équipements réseau
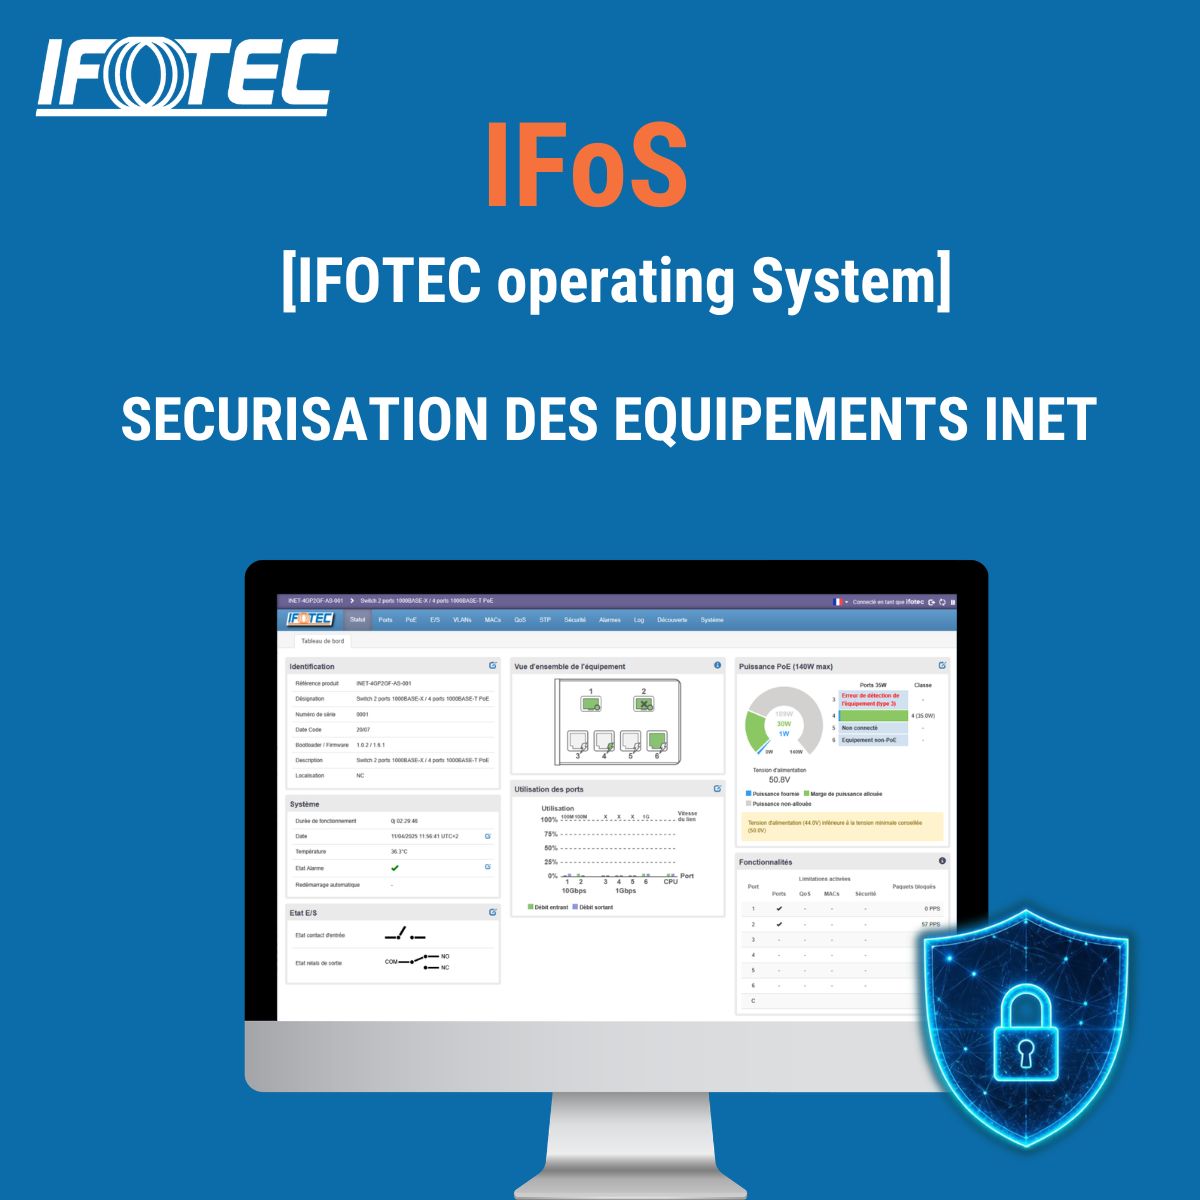
Chez IFOTEC, ces mécanismes sont intégrés à IFoS, le socle logiciel commun à notre gamme de produits sécurisés, INet.

Il couvre l’ensemble des six réflexes présentés dans cet article, du changement des paramètres usine jusqu’à la journalisation (certaines fonctions, comme IEEE 802.1X, dépendent du modèle). [MR1] 


 [MR1]AUTRE VERSION DU PARAGRAPHE :

Chez IFOTEC, ces mécanismes sont intégrés à IFoS, le socle logiciel commun à notre gamme de produits sécurisés INet. Il couvre l’ensemble des six réflexes présentés dans cet article, du changement des paramètres d’usine à la journalisation. Certaines fonctions, comme IEEE 802.1X, dépendent du modèle. Par ailleurs, IFoS intègre un mécanisme de vérification de la signature des firmwares, qui garantit que seuls les firmwares générés par IFOTEC peuvent être chargés.

Par ailleurs, la prochaine version d’IFoS ira plus loin avec une page de synthèse de sécurité. L’exploitant y verra d’un coup d’œil les services actifs sur l’équipement. Il distinguera aussi les protocoles chiffrés des protocoles non sécurisés, et repérera les paramètres restés en configuration usine.

Cette approche s’inscrit dans la démarche d’IFOTEC face au règlement européen sur la cyberrésilience (Cyber Resilience Act). Elle complète également notre article qui aborde la protection physique et réseau de l’environnement dans lequel ces équipements sont installés.

Ce qu’il faut retenir pour la sécurité des équipements réseau de terrain

En définitive, la cybersécurité des équipements réseau repose sur quelques mesures simples, applicables à tout commutateur installé sur le terrain :

  1. Modifier les paramètres par défaut dès la mise en service.
  2. Désactiver les services inutiles et privilégier les communications chiffrées.
  3. Contrôler les accès, aussi bien aux équipements qu’aux interfaces d’administration.
  4. Maintenir le firmware à jour et vérifier son authenticité avant son installation.
  5. Sauvegarder régulièrement les configurations pour pouvoir les restaurer en cas de besoin.
  6. Journaliser les événements pour conserver une trace des actions et des anomalies.

Aucune de ces mesures ne suffit à elle seule. C’est leur combinaison, appliquée dans la durée, qui permet de réduire la surface d’attaque et de faire de l’équipement réseau un maillon fiable et sécurisé de l’infrastructure.
Cybersécurité armoire de rue

Pare-feu, antivirus, mots de passe robustes, salle serveur sous badge. Quand on parle de cybersécurité, on pense d’abord au cœur du système d’information. Pourtant, un réseau ne s’arrête pas aux portes du datacenter. Il s’étend jusqu’au bord des routes, au pied des caméras, dans les tunnels. Et c’est souvent là, dans une simple armoire de rue, que se trouve le maillon le plus faible. Car, la cybersécurité armoire de rue reste un sujet trop peu traité, alors qu’elle conditionne la sécurité de tout le réseau. À l’occasion du Cybermois, nous vous proposons de nous intéresser à ce maillon oublié.

Un soir, au bord de la route, une armoire de rue

23 h, sur le bord d’une route départementale. Un homme s’arrête devant une armoire technique grise, comme il en existe des milliers en France. La serrure est d’un modèle standard, la clé s’achète facilement sur internet. C’est pourquoi, en quelques secondes, il ouvre la port.

À l’intérieur, un switch, quelques jarretières optiques, une alimentation. Deux ports Ethernet sont libres. Par conséquent, il y branche son ordinateur portable, referme la porte en laissant passer le câble, et s’éloigne de quelques mètres.

Sans aucune protection en place, il accède désormais au réseau de vidéoprotection de la ville. Personne ne l’a vu. Aucune alarme ne s’est déclenchée.

Ce scénario n’a rien de fictionnel : il illustre une réalité que l’on oublie trop souvent. La sécurité d’un réseau est celle de son maillon le plus faible, et ce maillon se trouve rarement là où on l’attend.

Pourquoi la cybersécurité armoire de rue est un enjeu négligé

Les réseaux de terrain se sont considérablement développés ces dernières années. Vidéoprotection urbaine, gestion du trafic, panneaux à messages variables, éclairage public : tous ces services en dépendent, tout comme la supervision des tunnels, des réseaux d’eau ou d’énergie. Tous reposent sur des équipements réseau installés au plus près du terrain, dans des armoires techniques. Négliger la cybersécurité de ces armoires de rue revient à laisser une porte ouverte sur l’ensemble du système.

Ces armoires présentent plusieurs caractéristiques qui en font une cible de choix :

  • Elles sont accessibles : situées sur la voie publique, en bord de route ou en haut d’un mât, elles sont à la portée de n’importe qui.
  • Elles sont nombreuses : un réseau peut en compter plusieurs centaines, réparties sur des dizaines de kilomètres. Chacune est une porte d’entrée potentielle.
  • Elles sont isolées : aucune présence humaine, rarement une caméra qui les surveille, et des interventions espacées de plusieurs mois.
  • Elles se relient au cœur du réseau : le switch de l’armoire n’est pas un équipement isolé. Il se connecte, directement ou indirectement, au poste central d’exploitation.

C’est là tout le paradoxe : on investit dans la sécurité du poste central, alors que l’attaquant peut tout simplement entrer par la périphérie. Pourquoi forcer la porte blindée quand la fenêtre du jardin est ouverte ?

Ce sujet prend d’autant plus d’importance avec la directive européenne NIS2. Elle élargit fortement le nombre d’organisations soumises à des obligations de cybersécurité : gestionnaires de routes, collectivités, exploitants de réseaux d’eau ou d’énergie. Pour ces acteurs, le réseau de terrain fait pleinement partie du périmètre à sécuriser.

Ce que peut faire un intrus devant l’armoire de rue

Une fois la porte ouverte, les possibilités ne manquent pas. Voici les principales :

Action de l’intrusConséquence possible
Se brancher sur un port Ethernet libreAccès au réseau : caméras, serveurs, postes d’exploitation
Débrancher une caméra et brancher son PC à la placeUsurpation de l’équipement, avec les mêmes droits sur le réseau
Se connecter à l’interface d’administration du switchModification de la configuration, désactivation des protections
Remettre le switch en configuration usineSuppression de toutes les protections configurées
Se brancher sur le port consolePrise en main de l’équipement au plus bas niveau
Provoquer une boucle ou une tempête de tramesSaturation du réseau, interruption des services
Débrancher ou emporter l’équipementPerte de service sur toute une portion du réseau

Ces actions montrent à quel point une intrusion peut compromettre la cybersécurité armoire de rue en quelques minutes seulement. On le voit, l’enjeu ne se limite pas à la confidentialité des données. Un intrus peut aussi porter atteinte à la disponibilité du service, et dans le cas d’une gestion de trafic ou d’un tunnel, les conséquences peuvent toucher directement la sécurité des usagers.

Il convient également de garder à l’esprit que l’intrus n’est pas forcément un pirate chevronné. En effet, il peut s’agir d’un curieux, d’un vandale, ou même d’un intervenant légitime qui branche un équipement non autorisé « juste pour tester ». Une erreur de manipulation peut avoir des effets aussi graves qu’une attaque.

Première ligne de défense : l’armoire elle-même

Avant même de parler de configuration réseau, la première protection est physique. Elle a pour but de retarder l’intrus et de rendre visible son intervention.

  • Des serrures de qualité : éviter les clés standard communes à tout un parc et que l’on trouve facilement dans le commerce. Des serrures à combinaisons uniques ou des cylindres à clés protégées compliquent nettement la tâche.
  • Un contact d’ouverture de porte se relie au système de supervision. Il permet de savoir immédiatement qu’une armoire s’est ouverte, et de vérifier si une intervention figurait bien au planning.
  • La gestion des clés et des intervenants : savoir qui détient les clés, qui intervient et quand. Un registre d’intervention permet de faire le lien entre une ouverture de porte et une opération de maintenance.
  • Une armoire propre : retirer les câbles inutilisés et les jarretières en attente. Un câble qui pend, c’est une invitation à se brancher.

Comme nous l’expliquions dans notre article sur les principes fondamentaux de la cybersécurité, la sécurité repose sur une approche multi-couches. Ainsi, chaque niveau de protection décourage une partie des attaquants et ralentit les autres. Ces mesures posent le socle de la cybersécurité armoire de rue : si l’intrus parvient malgré tout à ouvrir la porte, c’est à l’équipement réseau de prendre le relais.

Deuxième ligne de défense : l’équipement réseau

Un switch correctement configuré peut rendre l’intrusion physique beaucoup moins intéressante. L’objectif est simple : qu’un PC branché dans l’armoire n’ait accès à rien. Cette seconde ligne renforce la cybersécurité armoire de rue déjà protégée physiquement : même si la porte s’ouvre, l’équipement ne doit rien laisser passer.

Fermer les portes inutiles

Un port Ethernet libre et actif est une prise réseau en libre-service. Il faut désactiver les ports non utilisés, ou à défaut les placer dans un VLAN isolé qui ne mène nulle part. De la même manière, il convient de couper les services d’administration non utilisés, et de remplacer les protocoles non chiffrés (Telnet, HTTP) par leurs équivalents sécurisés (SSH, HTTPS).

Cloisonner le réseau

C’est le rôle des VLAN : séparer les caméras, les équipements de gestion de trafic et l’administration dans des réseaux virtuels distincts. Ainsi, un intrus qui se branche à la place d’une caméra n’accède qu’au réseau des caméras, et non à l’ensemble du système.

Attention toutefois à la configuration. Les ports d’accès doivent être en mode ACCESS, et il faut taguer le VLAN natif des liens TRUNK. Sans cela, l’intrus peut tenter de sauter d’un VLAN à l’autre, comme nous l’avons détaillé dans notre article sur le VLAN hopping.

Protéger l’accès à l’administration

L’interface d’administration du switch est la clé de voûte : celui qui la contrôle peut désactiver toutes les autres protections.

  • Changer les identifiants par défaut dès la mise en service. C’est la règle la plus simple, et pourtant la plus souvent oubliée.
  • Centraliser l’authentification avec un serveur RADIUS ou TACACS+. Chaque intervenant dispose alors de son propre compte. Les accès peuvent être révoqués à tout moment, et chaque connexion reste tracée.
  • Restreindre l’accès à l’administration aux seules adresses du poste central. Les listes de contrôle d’accès (ACL) et un VLAN dédié permettent d’y parvenir.

Préserver la disponibilité

Une boucle réseau, volontaire ou non, peut paralyser tout un segment en quelques secondes. Le protocole RSTP permet de gérer les liens redondants et de limiter l’impact d’une boucle. La limitation de bande passante par port évite qu’un seul port ne sature l’ensemble du réseau. La QoS garantit, elle, que les flux prioritaires continuent de passer.

Troisième ligne de défense : savoir que quelqu’un est venu

Dans notre scénario de départ, le plus inquiétant n’est pas que l’intrus ait pu ouvrir l’armoire. C’est que personne ne s’en soit aperçu. Ainsi, une intrusion détectée en quelques minutes n’a pas du tout les mêmes conséquences qu’une intrusion découverte des mois plus tard.

En effet, le switch est un témoin privilégié de ce qui se passe dans l’armoire :

  • La journalisation : chaque connexion à l’administration, chaque modification de configuration, chaque changement d’état d’un port est enregistré. Un port qui s’active à 23 h dans une armoire où aucune intervention n’est prévue doit attirer l’attention.
  • La remontée vers la supervision : des journaux qui restent dans l’équipement ne servent à rien si personne ne les consulte. Ils doivent être exportés vers un serveur central, de préférence de manière sécurisée (SNMPv3, par exemple), pour être analysés et corrélés.
  • Le croisement des informations : une ouverture de porte, un lien qui tombe sur une caméra puis un nouveau lien qui monte sur le même port… Pris séparément, chaque événement peut sembler anodin. Mis bout à bout, ils racontent une histoire. 

La détection complète ainsi la cybersécurité armoire de rue, en révélant les intrusions silencieuses que la protection physique et la configuration réseau n’ont pas suffi à empêcher. Enfin, il est important de vérifier régulièrement l’intégrité des équipements. Leur configuration et leur firmware sont-ils toujours ceux que l’on a déployés ? Or, un équipement modifié à l’insu de l’exploitant reste une menace silencieuse.

Les solutions IFOTEC pour la cybersécurité de ses équipements

Commutateur INet IFOTEC pour sécuriser une armoire de rue

Concrètement, IFOTEC conçoit et fabrique en France des équipements de transmission et des commutateurs Ethernet. Ils sont pensés pour les environnements de terrain : armoires de rue, tunnels, sites industriels. De plus, la cybersécurité de vos armoires de rue est intégrée dès la conception de nos produits.

Les commutateurs manageables de la gamme INet s’appuient sur IFoS, la librairie logicielle développée par IFOTEC.

Elle apporte les fonctions présentées dans cet article :

BesoinFonctions IFOTEC
Cloisonner le réseauVLAN IEEE 802.1Q, QinQ, ACL
Sécuriser l’administrationHTTPS et SSH avec certificats et clés personnalisables, authentification RADIUS / TACACS+
Préserver la disponibilitéRSTP, QoS, limitation de bande passante
Détecter et tracerJournalisation, export sécurisé des journaux via SNMPv3
Garantir l’intégritéFirmware authentifié, vérification d’intégrité

Par ailleurs, ces fonctions s’inscrivent dans la démarche d’IFOTEC face au règlement européen sur la cyber résilience. Nous la présentions dans notre article sur le Cyber Resilience Act.

En résumé comment appliquer la cybersécurité de l’armoire de rue

En effet, la cybersécurité armoire de rue ne se joue pas uniquement au poste central. Elle se joue aussi dans chaque armoire, au bord de chaque route. Pour sécuriser ce maillon oublié, trois lignes de défense se complètent :

  1. Retarder l’intrus, avec une armoire physiquement protégée.
  2. Rendre l’intrusion inutile, avec un équipement réseau correctement configuré : ports inutilisés désactivés, VLAN, accès d’administration protégé.
  3. Détecter l’intrusion, avec une journalisation remontée vers la supervision.

Cependant, aucune de ces mesures n’est suffisante seule. C’est leur combinaison qui fait la différence.

Vous souhaitez évaluer la cybersécurité de votre armoire de rue ? Nos équipes sont à votre disposition pour vous accompagner dans le choix et la configuration de vos équipements.

Par Cédric Marmonier, ingénieur R&D IFOTEC  I 1er octobre 2026 I Cybermois 

Comprendre le PoE

Comprendre le PoE (Power over Ethernet) : Modes A, B, débit et PoE++


Le PoE (Power over Ethernet) est une technologie permettant de transmettre conjointement des données et une alimentation électrique via un seul câble cuivre RJ45. Cette solution peut alimenter des équipements réseau tels que les caméras IP, les points d’accès Wi-Fi ou la téléphonie IP. Cependant, un dimensionnement adapté nécessite de maîtriser le débit, les modes d’injection et les contraintes physiques du câblage.

Comment fonctionne le PoE : données et alimentation sur un même câble ?

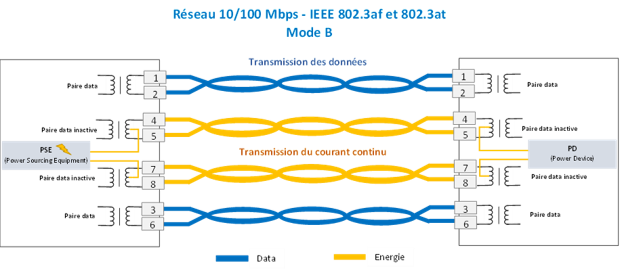
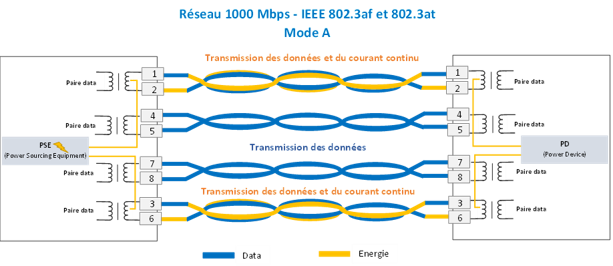
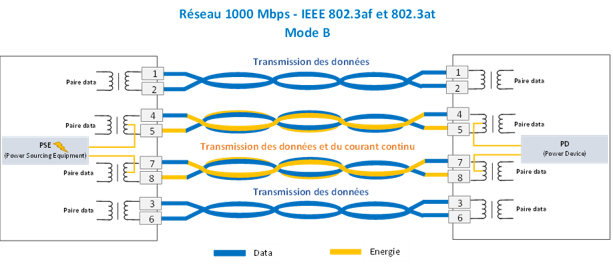
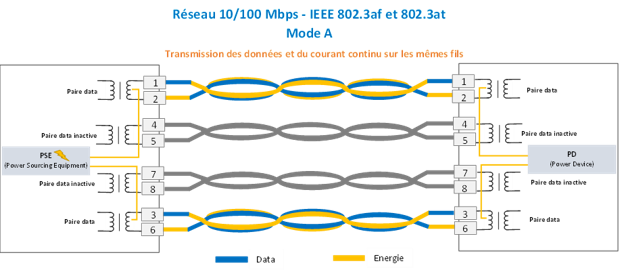
Un câble Ethernet RJ45 comporte 4 paires de cuivre (8 conducteurs). Selon le débit Ethernet, les paires ne sont pas utilisées de la même manière pour transmettre les données.

  • En 10/100 Mbps (Fast Ethernet) : Seules deux paires sont utilisées pour les données (paires 1-2 et 3-6).
  • En 1 Gbps (Gigabit Ethernet) : Les quatre paires participent à la transmission des données.

L’alimentation PoE est injectée via le principe de l’injection en mode commun. Cela permet de faire circuler l’électricité et le signal de données sur les mêmes conducteurs sans interférence, grâce à une organisation spécifique des modes d’injection.

PoE en 10/100 Mbps : Quelle est la différence entre le Mode A et le Mode B ?

En Fast Ethernet, le PSE (Power Sourcing Equipment) peut injecter l’énergie de deux manières différentes :

Le Mode A (Injection sur les paires de données)

En Mode A, l’alimentation est injectée sur les paires 1-2 et 3-6. Comme ces paires transportent déjà les données, l’alimentation utilise le principe de l’injection en mode commun.

Le Mode B (Injection sur les paires libres)

En Mode B, l’alimentation est injectée sur les paires 4-5 et 7-8. En effet, en 10/100 Mbps, ces paires ne sont pas utilisées pour les données, elles sont donc « libres » pour l’alimentation.

Le fonctionnement du PoE en Gigabit Ethernet (1 Gbps)

Le passage au Gigabit Ethernet change la donne car en 1000BASE-T, les quatre paires sont utilisées pour les données. Par conséquence, il n’existe plus de paires « libres ».

Le PoE reste toutefois possible grâce à l’injection en mode commun sur toutes les paires. Par ailleurs, les Modes A et B restent applicables, mais la distinction réside dans la répartition de la puissance sur les conducteurs.

Ce qu’il faut retenir : en 1 Gbps, les quatre paires transportent simultanément données et alimentation.

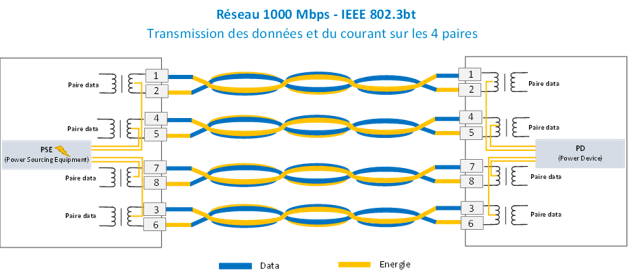
Pourquoi la norme PoE++ (IEEE 802.3bt) utilise-t-elle les quatre paires ?

Pour encadrer les besoins de puissance des nouvelles générations de caméras IP, la norme IEEE 802.3bt (PoE++) utilise l’intégralité des quatre paires pour le transport de l’énergie. Cette évolution permet ainsi de délivrer des puissances allant jusqu’à 90 W, pour :

  • Les caméras PTZ ;
  • Les caméras avec systèmes de chauffage ou dégivrage ;
  • Les bornes Wi-Fi performantes

Pourquoi le câblage est-il déterminant pour une liaison PoE fiable ?


L’augmentation de la puissance et de la longueur du câble entraîne une dissipation d’énergie sous forme de chaleur (effet Joule). C’est pourquoi, pour éviter les chutes de tension et l’échauffement excessif, le dimensionnement doit intégrer :

  • La catégorie du câble (Cat5e, Cat6, Cat6A…) ;
  • La longueur totale de la liaison ;
  • La température ambiante et le regroupement des câbles (cheminement) ;
  • La résistance du cuivre. 

Comment bien dimensionner une liaison PoE ?

En conclusion, le choix d’une solution PoE ne doit pas se limiter au débit ou à la puissance annoncée. Ainsi, un dimensionnement professionnel repose sur l’équilibre de la chaîne complète :
PSE (Source) – Câblage – Liaison – PD (Équipement alimenté).

Pour vous aider dans le choix des PSE, retrouvez nos convertisseurs de média et commutateurs Ethernet PoE+ et PoE++ sur notre page produits.

et enfin, pour en savoir plus sur les normes PoE++, consultez le site de l’Institute of Electrical and Electronics Engineers (IEEE).

De la conception au Made in France

Conçu en France, développé en France, fabriqué en France ou Made in France : quelles différences ?

Conçu en France, développé en France, fabriqué en France, Made in France… Ces expressions sont souvent utilisées comme des synonymes. Pourtant, elles ne désignent pas exactement la même réalité.

Dans l’industrie, et notamment dans les secteurs technologiques comme l’électronique et l’optique, il est important de distinguer l’origine de la conception, du développement et de la fabrication d’un produit.

Alors, que signifient réellement ces différentes expressions ? Et qu’est-ce qui permet à un produit de revendiquer une origine Made in France ?

Conçu en France : l’origine de la conception

Un produit conçu en France a été imaginé et défini en France.

La conception peut notamment comprendre l’architecture du produit, la définition de ses fonctionnalités, les choix techniques, la conception électronique ou mécanique, ainsi que la sélection des composants.

Dans le domaine de l’électronique, par exemple, une carte électronique ou un système intégré peut être entièrement conçu par un bureau d’études ou une équipe de R&D en France.

Cela ne signifie toutefois pas que sa fabrication est réalisée en France. La production peut être effectuée ultérieurement en France ou dans un autre pays.

« Conçu en France » met donc principalement en avant le travail de conception et le savoir-faire technique.

Développé en France : de la conception au produit final

Le développement en France correspond à une étape plus large du processus de création d’un produit.

Il peut comprendre la mise au point technique et mécanique, la réalisation des prototypes, les essais, les validations et les différentes phases nécessaires pour transformer une conception en produit industrialisable.

Un produit peut ainsi être conçu et développé en France, tout en étant fabriqué dans un autre pays.

Ces mentions valorisent le savoir-faire technologique, l’ingénierie et la capacité d’innovation, mais elles ne suffisent pas à établir à elles seules une origine Made in France.

Fabriqué en France : une origine encadrée par des règles

L’expression Fabriqué en France va plus loin qu’une simple localisation géographique d’un atelier.

Pour les produits non alimentaires, le marquage de l’origine est encadré par les règles d’origine non préférentielle définies par le Code des douanes de l’Union européenne.

Lorsqu’un produit est entièrement obtenu en France, son origine française peut être établie sur cette base.

Mais lorsque sa fabrication fait intervenir plusieurs pays, il faut déterminer où a eu lieu la dernière transformation substantielle. Celle-ci doit conduire à l’obtention d’un produit nouveau ou correspondre à un stade de fabrication important. Les critères permettant de déterminer cette transformation varient selon la nature et la classification douanière du produit.

Les règles peuvent notamment reposer sur :

  • un changement de nomenclature douanière ;
  • un pourcentage minimal de valeur ajoutée ;
  • un pourcentage maximal de matières ou composants non originaires ;
  • ou la réalisation d’une opération de fabrication spécifique.

Il n’existe donc pas une règle unique applicable à tous les produits.

La simple présence d’un atelier en France ne suffit pas automatiquement à conférer l’origine française à un produit.

Made in France : que signifie réellement cette mention ?

Made in France et Fabriqué en France correspondent au marquage de l’origine française d’un produit.

Pour un produit dont la fabrication implique plusieurs pays, son origine est déterminée selon les règles d’origine non préférentielle applicables à sa catégorie. La France doit notamment être le lieu de la dernière transformation substantielle lorsque le produit n’est pas entièrement obtenu en France.

La Douane précise que ces règles dépendent notamment de la nomenclature douanière du produit et peuvent donc différer d’une famille de produits à l’autre.

Il est donc possible qu’un produit soit Made in France tout en intégrant des composants ou des matières premières provenant de plusieurs pays.

À l’inverse, une opération réalisée en France ne suffit pas nécessairement à donner une origine française au produit si les conditions réglementaires ne sont pas remplies.

Un produit Made in France doit-il avoir 100 % de composants français ?

Non.

C’est une idée reçue particulièrement importante à corriger.

Un produit portant une indication Made in France n’a pas nécessairement été fabriqué exclusivement avec des composants français.

Dans de nombreux secteurs industriels, les chaînes d’approvisionnement sont internationales. Les composants électroniques, les semi-conducteurs, certains matériaux ou certains composants optiques peuvent provenir de différents pays.

Cela n’empêche pas un produit d’avoir une origine française lorsque les règles d’origine applicables sont respectées. La DGCCRF précise ainsi qu’un produit fabriqué en France peut être composé de matières premières importées.

Made in France signifie donc « origine France » au regard des règles douanières applicables, et non « 100 % des composants fabriqués en France ».

Conçu, développé ou fabriqué en France : quelle différence ?

Ces quatre expressions peuvent être résumées simplement :

MentionCe qu’elle met principalement en avant
Conçu en FranceLa conception et les choix techniques réalisés en France
Développé en FranceLa mise au point, les prototypes, les essais et la validation
Fabriqué en FranceUne fabrication répondant aux règles d’origine française
Made in FranceLe marquage de l’origine française du produit

La distinction est particulièrement importante dans l’industrie technologique : un produit peut être conçu et développé en France sans être fabriqué en France.

À l’inverse, un produit peut être fabriqué en France avec des composants provenant de différents pays et néanmoins avoir une origine française au sens des règles douanières.

Pourquoi le Made in France est important dans l’électronique et l’optique ?

Dans les secteurs de l’électronique, de l’optoélectronique et de la fibre optique, la fabrication d’un produit repose souvent sur une chaîne d’approvisionnement internationale.

La valeur d’un produit ne réside donc pas uniquement dans l’origine de ses composants.

Elle repose également sur :

  • l’expertise des équipes de R&D ;
  • la conception électronique et mécanique ;
  • le développement logiciel ;
  • le prototypage et les essais ;
  • l’industrialisation ;
  • l’assemblage et les contrôles ;
  • la maîtrise des processus de fabrication ;
  • la capacité à assurer la maintenance et la pérennité des produits.

Dans ce contexte, le Made in France peut représenter bien davantage qu’une simple indication géographique : il peut témoigner de la maîtrise d’une partie essentielle de la chaîne de valeur industrielle.

Le Made in France chez IFOTEC

Chez IFOTEC, nos solutions de transmission sur fibre optique sont conçues, développées et fabriquées en France.

Notre bureau d’études et nos équipes techniques interviennent dans la conception et le développement de solutions électroniques et optiques adaptées aux besoins de nos clients industriels.

La fabrication est également réalisée en France, dans notre environnement industriel de Voiron, en Isère.

Cette organisation nous permet de maintenir une continuité entre conception, développement, industrialisation et fabrication, tout en conservant la maîtrise de notre savoir-faire technique.

Nos produits sont Made in France.

Au-delà de l’origine : un choix industriel

Pour IFOTEC, le Made in France ne se résume pas à une mention apposée sur un produit.

Il traduit aussi un choix industriel fondé sur :

La qualité, grâce à la maîtrise de nos processus et de notre fabrication.

La maîtrise technique, avec des compétences internes en électronique, optique, logiciel et développement de solutions sur mesure.

La proximité et la réactivité, grâce à une organisation qui rapproche conception, fabrication et accompagnement client.

La préservation des savoir-faire, en maintenant en France des compétences industrielles et technologiques.

Car derrière un produit, il y a plus qu’une origine géographique.

Il y a des compétences, des femmes et des hommes, des choix industriels et un savoir-faire à préserver.

À retenir

Conçu en France ne signifie pas nécessairement fabriqué en France.

Développé en France met en avant le savoir-faire technique et l’innovation.

Fabriqué en France répond à des règles précises d’origine.

Made in France (traduction anglaise) correspond au marquage de l’origine française selon les règles d’origine applicables.

Et surtout : Made in France ne signifie pas 100 % de composants français.

Pour les produits industriels faisant intervenir plusieurs pays, l’origine dépend notamment de la dernière transformation substantielle, selon les règles applicables à la catégorie du produit.

Pour connaître précisément l’origine d’un produit, la réglementation douanière prévoit des règles spécifiques et la Douane propose notamment une procédure d’Information sur le Made in France (IMF) pour accompagner les entreprises dans cette détermination.

Fermeture estivale

IFOTEC sera fermée du 𝗹𝘂𝗻𝗱𝗶 𝟭𝟬 𝗮𝗼𝘂̂𝘁 𝗮𝘂 𝘃𝗲𝗻𝗱𝗿𝗲𝗱𝗶 𝟮𝟭 𝗮𝗼𝘂̂𝘁 𝟮𝟬𝟮𝟲 inclus pour que nos équipes profitent de leurs congés d’été.

Durant cette période, nos activités de production et d’expédition seront également interrompues.
Nous vous retrouverons dès le lundi 24 août.

Nous vous remercions pour votre confiance et vous souhaitons un très bel été ainsi que d’excellentes vacances à tous !

À très bientôt.

Optimiser un réseau fibre optique

Comment optimiser un réseau fibre optique ? Gérer un réseau de vidéoprotection, un site industriel ou une infrastructure critique, c’est faire face à trois défis récurrents : ajouter des services sans exploser le budget, maintenir des équipements difficiles d’accès, et sécuriser des points isolés parfois dépourvus d’électricité.

La bonne nouvelle ? La réponse n’est pas toujours dans plus de travaux, mais dans des technologies optiques plus intelligentes. Découvrez trois solutions IFOTEC, conçues et fabriquées en France, qui optimisent l’existant, réduisent les coûts d’exploitation et allègent l’empreinte de vos installations.

1. Optimiser un réseau fibre optique avec plus de services, moins de travaux coûteux : La solution CTX

Le problème sur le terrain

Votre réseau fibre optique est déjà en place… mais saturé. Vous devez ajouter de la vidéoprotection, interconnecter de nouveaux sites ou faire transiter de nouveaux flux data. Il est temps d’optimiser votre réseau fibre optique. Plutôt que de lancer des travaux coûteux et longs pour déployer de nouvelles fibres, maximisez l’usage de votre infrastructure existante.

La solution responsable : les transpondeurs CTX / CTZ

La solution de transposition en longueur d’onde et de multiplexage CWDM d’IFOTEC combine les signaux de plusieurs équipements existants sur un seul brin de fibre. Jusqu’à 4 services indépendants peuvent ainsi coexister sur une seule fibre optique, sans interférence.

Les bénéfices concrets :

  • Ajout de nouveaux services sans déploiement de nouvelles fibres
  • Libération de capacité réseau pour vos futurs usages
  • Réduction significative des coûts d’infrastructure
  • Compatibilité avec les équipements existants
  • Mise en œuvre rapide et sans interruption

Deux transpondeurs adaptés à chaque architecture :

  • CTX : pour les signaux numériques classiques bidirectionnels
  • CTZ : pour les signaux numériques hybrides (bidirectionnels et unidirectionnels)

Le résultat : vous augmentez la capacité de votre réseau, sans travaux lourds, tout en gardant flexibilité et performance. Plus de capacité, plus de services, moins de travaux.

-> Pour en savoir plus

2. Comment piloter vos caméras PoE hors d’atteinte, sans switch coûteux ?

Le problème sur le terrain

Une caméra isolée ou difficile d’accès qui ne répond plus et qu’il faut redémarrer : c’est le déplacement assuré. 🛠️ Ce casse-tête de la maintenance terrain génère des interventions coûteuses, chronophages et peu écologiques — souvent pour un simple redémarrage.

La solution responsable : le Mini Giga 90W et son mode OPC

Notre convertisseur de média Ethernet PoE sur fibre optique, le Mini Giga 90W, intègre une fonctionnalité développée par IFOTEC : le mode OPC (Optical PoE Control). Son principe est simple et efficace : il contrôle l’alimentation PoE en fonction de l’état de la liaison optique.

En cas de défaillance : si un problème survient sur une caméra alimentée par le Mini Giga 90W, le mode OPC désactive l’alimentation PoE dès que le signal optique est coupé — soit depuis le centre de contrôle, soit manuellement en déconnectant une jarretière optique sur l’équipement Ethernet de réception.

À la reconnexion : lorsque la liaison optique est réactivée, l’alimentation PoE est automatiquement restaurée. La caméra redémarre seule et reprend immédiatement son service, sans aucune intervention sur site.

Opter pour le Mini Giga 90W, c’est :

  • Optimiser la consommation électrique en cessant d’alimenter les équipements défaillants
  • Simplifier la maintenance grâce au redémarrage à distance des caméras (reboot caméra)
  • Réduire les coûts d’exploitation
  • Installer un équipement ultra-compact
  • Éviter toute administration réseau locale et réduire les risques d’intrusion sur le réseau

Le lien optique devient ainsi un véritable outil de maintenance à distance : fini les déplacements en nacelle pour un simple redémarrage.

-> Consultez la page produit du  Mini Giga 90W et son mode OPC

3. Comment optimiser un réseau fibre optique avec la détection d’une effraction à distance, sans aucune électricité ?

Le problème sur le terrain

Comment surveiller en temps réel un portail d’accès, une chambre souterraine, une armoire de rue ou un point de mutualisation (PM) qui ne dispose d’aucune source d’énergie locale ? Tirer une alimentation représente là encore des travaux lourds et coûteux.

La solution responsable : SENTIFibre, la sentinelle des infrastructures passives

SENTIFibre est un système optique de surveillance qui alerte immédiatement de tout risque d’intrusion, voire de dégradation du réseau. Il utilise un simple contact optique passif comme capteur, relié par la fibre optique à un système d’interrogation déporté situé au centre de contrôle.

Comment fonctionne le principe de sécurité SENTIFibre ? 👁️

  • État normal : l’interrogateur (site actif) émet un signal lumineux continu dans la fibre. Le signal de retour est peu atténué tant que le contact reste fermé.
  • Effraction / ouverture : l’ouverture provoque l’absence immédiate du signal optique. Ce choix technique de rupture de flux garantit qu’aucun événement ne soit manqué.
  • Alerte : l’interrogateur analyse le signal et déclenche une alerte en moins d’une seconde. Il peut également commander à distance une caméra de levée de doute.

Opter pour SENTIFibre, c’est :

  • Sécuriser le passif : une détection ultra-réactive sur des sites non alimentés
  • Surveiller en continu : la vérification de l’intégrité du câble optique grâce à une mesure précise de l’atténuation
  • Une intégration universelle : jusqu’à 32 capteurs par interrogateur, sur fibres dédiées ou partagées (FTTH, vidéoprotection…)

Une sécurité périmétrique fiable, sobre et parfaitement adaptée aux sites isolés.

Une sécurité périmétrique fiable, sobre et parfaitement adaptée aux sites isolés.

-> En savoir plus sur la solution SENTIFibre

Convertisseur de média industriel

Comment étendre vos réseaux dans les espaces les plus réduits grâce au convertisseur de média industriel ?

Déployer une infrastructure réseau à l’extérieur ou dans des usines est souvent source d’obstacles pour les professionnels concernés : le manque de place dans les coffrets techniques, les perturbations électromagnétiques et les températures extrêmes. Pourtant, vos caméras de vidéosurveillance, vos automates ou vos bornes de recharge doivent fonctionner sans aucune coupure.

Pour répondre à ce triple défi, la solution ne réside pas dans des infrastructures plus grandes, mais dans des technologies plus intelligentes et compactes. Découvrez comment le convertisseur de média industriel miniature Mini Plus s’impose pour interconnecter vos équipements réseau en toute sérénité.

Un concentré de puissance dans le plus petit boîtier du marché

Le principal atout de la série HDDF/HXDF Mini Plus réside dans son architecture ultra-compacte. Son boîtier en inox est pensé pour s’intégrer dans les espaces les plus restreints comme le coffret d’une caméra de vidéosurveillance ou une borne de recharge électrique.

Ce convertisseur de média industriel peut être posé à plat ou fixé sur un rail DIN en armoire technique.

Le port RJ45 et le port optique sont situés sur la même face pour faciliter le raccordement du module , tandis que les LED de diagnostic rapide sont regroupées en face avant.

Pourquoi choisir notre convertisseur de média industriel ?

Votre problème sur le terrainLa réponse simple du Mini Plus
Pas de place dans le coffretLe boîtier en inox le plus petit du marché.
Météo difficile (froid/chaud)Il fonctionne dans des environnements sévères de -20°C à +60°C.
Type de fibre inconnuIl fonctionne sur fibre monomode et multimode.
Plusieurs tensions disponiblesIl accepte le courant 12V (continu) et 24V (alternatif).
Peur des pannesMatériel fabriqué en France et garanti 5 ans.

Une compatibilité totale avec toutes vos fibres

Ce convertisseur de média industriel et durci permet de réaliser une conversion de signaux Ethernet 10Base-T et 100Base-Tx en :

  • 100Base-Fx (sur 2 fibres optiques) : pour envoyer vos données sur de la fibre multimode (jusqu’à 10 km) ou monomode (jusqu’à 30 km).
  • 100Base-Bx (sur 1 seule fibre optique) : une solution idéale pour optimiser vos coûts, capable d’aller jusqu’à 20 km par le même module.

Que vous ayez besoin de passer vos données sur 1 seule fibre ou sur 2 fibres, la gamme Mini Plus répond présente en s’adaptant immédiatement à votre installation.

Exemple concret : convertisseur de média industriel dans des bornes de recharge

Le Mini Plus n’est pas destiné à être installés uniquement au sein d’un réseau optique de vidéoprotection, mais peut aussi s’intégrer dans d’autres infrastructures critiques communiquant par fibre optique.

Les bornes de recharge de véhicules électriques

Pour le déploiement de bus électriques, la régie des transports de Clermont-Ferrand (T2C) devait remonter en temps réel les données de charge des véhicules vers son centre technique.

Le Mini Plus a été installé directement à l’intérieur des bornes de recharge de rue. Grâce à sa taille minuscule, il est entré sans problème dans la borne. Grâce à sa robustesse, il supporte les changements de météo extérieurs tout au long de l’année.

Le choix de la tranquillité pour vos installations

Que ce soit pour étendre votre réseau informatique d’usine, brancher des automates ou raccorder des caméras, le Mini Plus est la solution idéale. De plus, il existe même une version PoE+ capable d’alimenter directement votre caméra avec le câble réseau.

Prêt à sécuriser vos connexions ?

Ne laissez plus le manque de place ou la météo fragiliser vos données.

Contactez dès aujourd’hui l’équipe IFOTEC pour obtenir un devis ou des conseils pour votre projet !

Switch 10 Gigabit sécurisé

INet6X Commutateur 10 Gigabit Ethernet durci

Comment faire migrer ses infrastructures vers le très haut débit quand la place manque cruellement dans les coffrets ou les armoires techniques de rue ? Grâce à notre switch 10 Gigabit sécurisé.

Pour répondre précisément à cette problématique, IFOTEC vous propose l’INet6X, un switch 10 Gigabit Ethernet durci et sécurisé à 6 ports manageables. Sous son boîtier individuel au format très plat se cache un niveau de performance et de sécurité élevé, habituellement réservé à des équipements bien plus encombrants.

Ainsi, il offre un rapport puissance/encombrement inédit sur le marché.

Un format plat pour un switch 10 Gigabit sécurisé

L’atout majeur de l’INet6X, c’est sa compacité mécanique. Avec seulement 24 mm d’épaisseur, ce boîtier se glisse facilement dans vos espaces les plus restreints. Ainsi, c’est l’équipement idéal pour optimiser les performances de vos réseaux de télésurveillance ou industriels sans avoir à remplacer vos armoires existantes.

Une puissance de transmission inédite pour vos architectures réseaux

Côté réseau, l’INet6X ne bride pas vos échanges. Grâce à ses deux ports SFP+ supportant des débits allant jusqu’à 10 Gbps, il vous permet de construire des architectures réseau évolutives :

  • Des réseaux optiques chaînés de point en point.
  • Des topologies en boucle auto-cicatrisante pour sécuriser le signal.

Chaque commutateur permet de connecter et de centraliser en toute fluidité 1 à 4 équipements IP gourmands en bande passante (caméras IP, accès Wi-Fi, etc.).

La gestion et le management sécurité au cœur de la conception

Ce commutateur 10 Gigabit Ethernet embarque IFoS, notre interface de management sécurisée et intuitive. Son tableau de bord vous offre une vision claire et en temps réel de l’état du réseau, des performances et des alertes, facilitant le diagnostic et les opérations de maintenance.

Avec l’interface IoS, la cybersécurité n’est plus une option pour les environnements critiques. L’INet6X est déjà en phase avec les exigences réglementaires du Cyber Resilience Act européen. Le contrôle d’accès et la protection de vos flux de données reposent sur des protocoles de management cryptés et éprouvés :

  • IEEE 802.1X
  • RADIUS
  • TACACS+

Pour en savoir plus sur les protocoles, consultez la fiche technique .

Le plus IFOTEC : La fiabilité industrielle « Made in France »

L’INet6X est entièrement conçu et fabriqué dans notre usine à Voiron, en Isère. C’est un équipement développé pour résister aux environnements sévères (-40°C à +75°C) ainsi qu’aux fortes perturbations électromagnétiques.

L’INet6X est prêt pour vos déploiements très haut débit les plus exigeants.

Pour en savoir plus, consultez sa fiche produit.

Solutions de sécurité sur fibre optique

IFOTEC à l’AN2V : nos solutions de sécurité sur fibre optique

Le 23 juin 2026, l’Hôtel de Ville de Chartres accueille l’événement phare de l’AN2V : « 1 Jour pour 5 Ans ». IFOTEC sera présent pour discuter des solutions de sécurité sur fibre optique et des stratégies de sécurité et de sûreté de demain.

Découvrez pourquoi notre expertise en transmission de signaux sur fibres optiques est nécessaire pour les réseaux de sécurité des cinq prochaines années.

Un format inédit pour valoriser la sécurité de demain

Cet événement propose un dispositif de travail structuré et intensif entre décideurs, experts et partenaires industriels. L’objectif de cette journée est de hiérarchiser les technologies de sécurité et de sûreté (vidéoprotection, cybersécurité) qui jalonneront les cinq prochaines années.

Pour IFOTEC, c’est l’occasion de rappeler que la performance de ces innovations dépend d’abord de la robustesse de l’équipement qui transporte le signal.

La sécurité sur fibre optique au service des 3 univers de l’AN2V

Chaque environnement a ses propres contraintes de terrain. Nos équipements sont durcis pour garantir une immunité électromagnétique totale et une résilience thermique maximale sur chaque segment.

Espaces publics : sécuriser et pérenniser la vidéoprotection urbaine

Le déploiement de caméras en milieu urbain exige de transporter les flux vidéo sur de longues distances sans aucune perte de qualité, tout en résistant aux conditions extrêmes. Nos solutions permettent de déployer des réseaux de télésurveillance municipaux fiables et prêts à supporter de haut débits.

Espaces privés ouverts au public : assurer la continuité de service

En effet les gares ou les réseaux de transports gèrent des flux de personnes massifs en temps réel. Nous concevons des solutions fiables pour un réseau performant et facile à maintenir.

Espaces privés & Sites sensibles : l’exigence de la résilience absolue

Pour les sites sensibles, les industries ainsi que les data centers, la transmission des signaux ne tolère aucune faille. Ainsi, nos solutions de transmission point à point et nos switches hautement sécurisés répondent aux critères stricts du Cyber Résilience Act Européen.

Rencontrez les experts IFOTEC à Chartres (Table n°25)

Vous avez des projets de modernisation de vos réseaux de transmission ? Vous souhaitez sécuriser vos architectures de vidéosurveillance existantes ou concevoir une infrastructure optique évolutive ?

Nos experts vous attendent tout au long de la journée pour analyser vos besoins et vous présenter nos dernières innovations de conception française.

  • 📍 Lieu : Hôtel de Ville de Chartres (à 1h de Paris)
  • 🗓️ Date : Mardi 23 juin 2026
  • 🎯 Emplacement : Table n°25

Vous ne pouvez pas vous déplacer ? Contactez dès à présent notre équipe commerciale pour échanger sur vos projets de déploiement.

Solutions sur fibre optique sur mesure

Sur le terrain, un système de transmission ne doit pas être une contrainte, mais un facilitateur. Pourtant, les équipements standards imposent trop souvent leurs propres limites : formats figés, interfaces rigides ou fonctionnalités déconnectées de la réalité opérationnelle. Le résultat ? C’est à votre infrastructure de s’adapter au matériel. Chez IFOTEC, nous inversons cette logique. En tant que partenaire industriel et fabricant français d’équipements d’origine (OEM), nous développons des solutions sur fibre optique sur mesure qui répondent au besoin de votre architecture technique.

L’équipement au service de votre besoin

Pour garantir une performance optimale, un équipement doit s’intégrer parfaitement à trois niveaux essentiels :

  • Votre architecture technique, en respectant les protocoles et les interfaces existantes.
  • Vos contraintes d’exploitation en facilitant la maintenance et l’ergonomie de gestion.
  • Votre environnement industriel grâce à la résistance aux températures extrêmes, aux chocs ou aux perturbations électromagnétiques.

Chez IFOTEC, tout commence par la compréhension de votre besoin et vos contraintes.
Puis, nous construisons ensemble la solution la plus pertinente : standard, adaptée ou entièrement sur mesure.

Les 3 piliers de notre bureau d’études intégré

Notre force réside dans notre capacité à développer l’équipement autour de votre besoin, et non l’inverse. Cette méthodologie repose sur trois engagements majeurs :

1. Un partenariat industriel étroit

Chaque projet débute par une immersion dans vos contraintes. Nous privilégions une collaboration transparente et proactive dès la définition du produit pour assurer une parfaite adéquation entre la technologie proposée et votre réalité terrain.

2. Une expertise technique pluridisciplinaire pour des solutions sur fibre optique sur mesure

Grâce à notre bureau d’études intégré à Voiron, nos ingénieurs conçoivent des solutions spécifiques qui répondent à vos exigences techniques et économiques. Maîtrisant l’ensemble de la chaîne (électronique, optique, logiciel), nous créons des systèmes de communication robustes et pérennes.

3. La validation par le prototypage

Après la phase de conception, nous réalisons des prototypes, des démonstrateurs ou des préséries pour réduire les risques et garantir une fiabilité totale. Cette phase de validation technique permet de tester la solution en conditions réelles avant le lancement de la fabrication.

Bien plus qu’un fournisseur : votre partenaire OEM et technologique

Développer sur mesure avec IFOTEC, c’est s’assurer d’une solution parfaitement intégrée à votre système global. Nous vous accompagnons de l’idée initiale jusqu’à la fabrication et au maintien en condition opérationnelle (MCO) de vos équipements.

Que vous ayez besoin d’un format spécifique pour un coffret exigu ou d’une fonctionnalité réseau inédite, notre agilité industrielle est votre meilleur atout.

Vous avez un besoin de conception de solutions sur fibre optique sur mesure ?

Ne laissez pas le standard limiter vos ambitions. Échangeons dès aujourd’hui sur votre projet pour concevoir ensemble votre future solution sur mesure.

Contactez nos experts

Suivez notre page LinkedIn

Switch 10G PoE++ 10 ports : INet10X++

Dans le déploiement de réseaux fibre, on se retrouve souvent face à un dilemme : comment alimenter des équipements de plus en plus gourmands quand la place manque dans les coffrets ou les armoires techniques ?

C’est pour répondre précisément à cette problématique qu’IFOTEC vous propose l’INet10X++, le switch 8 ports PoE 10 Gigabit Ethernet. Sous son boîtier compact se cache une capacité de gestion et une puissance que l’on ne retrouve habituellement que sur des châssis bien plus encombrants.

Ainsi, il offre un rapport puissance encombrement inédit sur le marché.

Le switch 8 ports PoE délivre une puissance totale de 400W pour alimenter des équipements IP

Le vrai tour de force de ce switch 8 ports PoE, c’est sa réserve d’énergie. Avec 400W disponibles et des ports capables de délivrer jusqu’à 90W chacun (PoE++), vous avez la main libre pour installer les équipements les plus énergivores sans ajouter d’alimentations déportées tels que :

  • Les caméras dôme PTZ avec zoom motorisé et éclairage IR
  • Les systèmes de vidéoprotection avec chauffage intégré et IA embarquée
  • Les bornes Wi-Fi très haut débit.

Il intègre des ports supportant des débits de 1 à 10 Gbps

Côté réseau, l’INet10X++ ne bride pas vos échanges. Grâce à ses deux ports 10 Gigabit sur modules SFP, c’est l’équipement idéal pour construire un réseau optique chaîné ou en boucle auto cicatrisante pour connecter 1 à 8 équipements IP sur chaque commutateur. De cette façon, si une coupure survient sur la fibre, votre réseau se réorganise instantanément pour maintenir le service.

Il permet de réaliser des économies d’énergie

On le sait, l’énergie est devenue un poste de coût majeur. Plutôt que de laisser vos équipements tourner à plein régime 24h/24, ce switch 8 ports PoE++ intègre des fonctions de gestion intelligente du PoE :

  • Calendrier PoE : Vous planifiez l’extinction des bornes ou caméras sur les plages horaires inutiles.
  • Ping Watchdog : Le switch surveille vos caméras et les redémarre automatiquement en cas de plantage.

Il sécurise votre réseau

La cybersécurité n’est plus une option. L’INet10X++ est déjà en phase avec les exigences du Cyber Resilience Act européen. Il protège vos données grâce à un management crypté (HTTPS, SNMPv3, SSHv2) et un contrôle d’accès sécurisé (IEEE 802.1X, RADIUS).

Le plus IFOTEC pour ce switch 8 ports PoE INet10X++

Son interface de management IFoS est si intuitive qu’elle vous permet de visualiser l’état de santé de votre réseau et vos consommations en un clin d’œil et en temps réel.

INet10X++ est prêt pour vos déploiements les plus exigeants.

Solutions optiques manageables

Simplifiez vos déploiements avec des solutions optiques manageables et plug and play

La rapidité et la fiabilité des infrastructures réseau sont essentielles. Ainsi, les entreprises recherchent des solutions efficaces pour accélérer leurs déploiements. Les solutions optiques plug and play et manageables apportent une réponse claire aux problématiques métiers.

Chez IFOTEC, la simplicité d’installation et la performance sont au cœur de chaque produit, afin de garantir un gain de temps significatif et une mise en œuvre sans complexité.

Des déploiements plus rapides grâce au plug and play

L’un des principaux défis des infrastructures réseau réside dans la complexité des installations. Grâce aux équipements plug and play, cette contrainte disparaît.

Ces solutions permettent :

  • une mise en service immédiate dès le branchement
  • une réduction des erreurs d’installation
  • un gain de temps considérable pour les équipes techniques

En optant pour des solutions plug and play, les entreprises accélèrent leurs projets tout en sécurisant leurs déploiements.

Des solutions optiques manageables pour un contrôle total du réseau

Si la simplicité est essentielle, le contrôle et la sécurité le sont tout autant. C’est pourquoi IFOTEC propose également des équipements manageables qui permettent une administration fine du réseau.

Ces solutions offrent une supervision complète du réseau optique sur IP, une configuration rapide et intuitive ainsi qu’une une gestion centralisée via une interface dédiée.

Une interface intuitive pour une gestion réseau simplifiée

C’est pourquoi notre interface de management IFoS (IFOTEC OPERATING SYSTEM), dédiée à notre gamme de Commutateurs Gigabit Ethernet INet est allée plus loin pour répondre aux préoccupations des gestionnaires de réseaux.

Cette interface permet ainsi de piloter l’ensemble du réseau depuis un tableau de bord unique, avec une vision claire et en temps réel de son état. Elle a été conçue pour être facile à prendre en main, rapide à configurer et, surtout, accessible même pour des utilisateurs non experts.

Ainsi, elle permet de superviser, configurer et sécuriser les infrastructures réseau en quelques clics, améliorant ainsi l’efficacité opérationnelle.

Pourquoi choisir des équipements IFOTEC ?

Choisir IFOTEC, c’est faire le choix de :

  • la simplicité avec des produits prêts à l’emploi
  • la fiabilité avec des équipements robustes
  • la performance avec une gestion réseau optimisée

Cette approche permet aux entreprises de se concentrer sur leur activité principale, sans se soucier des contraintes techniques.

Découvrez les avantages et inconvénients des commutateurs Ethernet manageable et non-manageable

Contactez IFOTEC dès aujourd’hui pour découvrir des solutions adaptées à vos besoins.

Suivez nos actualités sur LinkedIn !